 N環球

آمازون: حملات PHP2Shell چهار روز قبل از وصلهها شروع شد و اکنون به طور گسترده مورد سوء استفاده قرار میگیرد
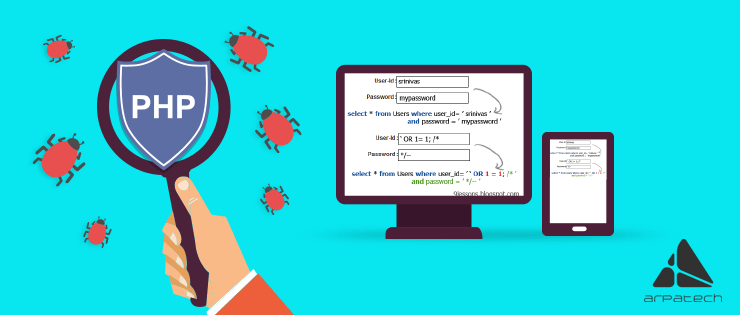
آمازون Threat Intelligence میگوید تلاشهای بهرهبرداری علیه نقصهای حیاتی PHP2Shell در 17 اکتبر، چهار روز قبل از ارسال وصلهها آغاز شد - و این نقصها اکنون به طور گسترده در طبیعت مورد سوء استفاده قرار میگیرند.
چرا مهم است
PHP تا 80 درصد از وب سایت ها در سراسر جهان از جمله وردپرس، دروپال و جوملا را قدرت می دهد. دو نقص مهم (CVE-2026-109618 و CVE-2026-109619، CVSS 9.2) امکان اجرای کد از راه دور پیش از احراز هویت را فراهم می کند. آمازون تأیید کرد که مهاجمان منتظر افشای عمومی نبودند: اولین تلاش برای سوء استفاده در 17 اکتبر انجام شد، چهار روز قبل از ارسال وصلههای توسط بنیاد PHP در 21 اکتبر. این فرض که تاریخ افشای شروع حملات دیگر برقرار نیست - مدافعان باید تحقیقات خود را از 17 اکتبر آغاز کنند.
گزارش کامل
تیم اطلاعاتی تهدید آمازون در یک پست وبلاگ امنیتی در 22 اکتبر فاش کرد که شبکه هانیپات MadPot آن اولین تلاش برای سوء استفاده از PHP2Shell را در 17 اکتبر ثبت کرد، در حالی که آسیبپذیریها هنوز تحت تحریم بودند (انتشار عمومی در ساعت 14:00 UTC در 21 اکتبر بود). این تلاش از طریق یک آدرس IP مرتبط با یک شبکه ناشناس تجاری انجام شد. سی جی موزس، مدیر ارشد امنیت اطلاعات آمازون، گفت: «معلوم نیست که بازیگر چگونه اطلاعات سوء استفاده را قبل از افشای اطلاعات به دست آورده است.
در 21 اکتبر، آمازون شاهد چندین سوء استفاده اثبات مفهوم بود که اولین مورد حدود 12 ساعت قبل از انتشار پچ بود. محمولهها و زیرساختهای ناشناس متفاوت بودند که چندین بازیگر متمایز را نشان میداد. در عرض چند ساعت پس از ارسال وصله، اکسپلویت های جدیدی روی حسگرهای آمازون فعال شدند. آمازون اکنون PHP2Shell را به عنوان "به طور گسترده در طبیعت مورد بهره برداری قرار می گیرد" توصیف می کند و تلاش هایی که توسط Cloudflare دیده شده به میلیون ها نفر رسیده است.
دیتامینر گفت در همان روزی که فعالیت مشاهده شده محدود به اسکن، اثرانگشت و بهره برداری های غیر کاری است، بدون هیچ گونه سازش شناخته شده ای – اما بهره برداری های کاری فقط موضوع زمان است.
پس زمینه
این نقص ها بر هر نسخه PHP 7.x و 8.x تأثیر می گذارد و توسط محققان کالیفرنیا، OpenAI و Wiz متعلق به گوگل کشف شد. کد حشرهدار سالها در پیاچپی وجود داشت تا اینکه یک حسابرسی در ماه اوت که توسط OpenAI تأمین مالی شد، از یک مدل هوش مصنوعی استفاده کرد تا نشان دهد که عملاً قابل بهرهبرداری است - منشأ نام «PHP2Shell». نسخه های ثابت: PHP 8.5.12، 8.4.27، 8.3.36 و 8.2.35.
توصیه آمازون: ارتقاء PHP تنها راه حل کامل است. تحقیقات باید از 17 اکتبر آغاز شود. سیستمهایی که هنوز نمیتوانند وصله کنند، ممکن است پس از آزمایش اینکه چه چیزی خراب میشود، آپلود فایلهای چند بخشی را مسدود کنند.
💬 Comments
No comments yet. Be the first!